Сертификат подтверждает, что браузер говорит именно с вашим доменом, и позволяет зашифровать соединение. Без него адрес работает только по HTTP: данные форм, пароли и cookies идут открытым текстом, а браузеры показывают предупреждение. Google объявил, что с Chrome 154 (октябрь 2026) режим «Всегда использовать защищённые подключения» включается по умолчанию: перед открытием публичного сайта без HTTPS Chrome спрашивает разрешение пользователя.
Большинству сайтов хватит бесплатного Let's Encrypt от хостинга. Дальше: поменять внутренние ссылки, поставить 301-редиректы с каждого HTTP-адреса на такой же HTTPS-адрес и сообщить о переезде в Яндекс Вебмастере. Google отдельного уведомления не требует.
Коротко
- С 15 марта 2026 года публичные сертификаты живут максимум 200 дней, с 15 марта 2027 года 100 дней, к марту 2029 года 47 дней. Ручное продление больше не вариант.
- Let's Encrypt с 10 февраля 2027 года по умолчанию выдаёт сертификаты на 64 дня вместо 90, с 16 февраля 2028 года на 45 дней.
- Яндекс: переезд включается в Вебмастере, раздел «Индексирование → Переезд сайта», опция «Добавить HTTPS». Регион сайта после переезда нужно задать заново.
- Google считает HTTP → HTTPS переездом со сменой URL: нужны постоянные редиректы 301 или 308, держать их минимум год.
- Российский корневой сертификат Минцифры по умолчанию принимает Яндекс Браузер. Chrome, Safari, Edge и Firefox без ручной установки показывают ошибку.
Что делает сертификат и влияет ли HTTPS на позиции
Название «SSL» историческое: протокол давно заменён на TLS, но сертификаты по привычке называют SSL.
В августе 2014 года Google объявил HTTPS сигналом ранжирования, который затрагивал менее 1% запросов и весил меньше качества контента. Поднять сайт в выдаче сертификат не поможет, зато его отсутствие бьёт по поведению: Chrome 154 показывает страницу с предупреждением. Яндекс в справке рекомендует HTTPS как более безопасный протокол.
Какой сертификат выбрать: DV, OV, EV или российский
Яндекс советует выбирать по уровню проверки (DV, OV, EV) и числу защищаемых сайтов: один домен, несколько или wildcard на все поддомены *.example.ru.
| Что | Когда подходит | Чем платите | Почему важно |
|---|---|---|---|
| DV (проверка домена), например Let's Encrypt | Большинство сайтов: блоги, корпоративные сайты, магазины | Обычно ничем, у хостеров выпуск в панели. Платные DV тоже есть | Шифрование такое же, как у дорогих сертификатов. Проверяется только контроль над доменом |
| OV (проверка организации) | Компании, где служба безопасности или заказчик требуют проверенное юрлицо | Деньгами и документами, выпуск дольше | Название организации записано в сертификате, но в адресной строке браузеры его не выделяют |
| EV (расширенная проверка) | Банки и крупные сервисы по внутреннему регламенту | Самая высокая цена и самая долгая проверка | Для SEO и конверсии разницы с DV на практике нет, зелёной строки с названием в браузерах давно нет |
| Российский сертификат НУЦ Минцифры | Организации, которым зарубежные центры отказали или отозвали сертификат | Совместимостью: доверяет по умолчанию в основном Яндекс Браузер | Посетители из Chrome, Safari и Firefox увидят ошибку, пока сами не установят корневой сертификат |
Сертификат логично искать там, где куплен домен или хостинг. У Beget бесплатный Let's Encrypt выпускается из панели, хостер сам его продлевает. У регистратора RU-CENTER (nic.ru) в каталоге платные сертификаты, включая российского центра ТЦИ. Если хостинг не выпускает Let's Encrypt, на своём сервере это делает ACME-клиент, например Certbot.
Что происходит с российскими сертификатами в 2026 году
В июне 2026 года GlobalSign начал отзывать сертификаты у российских организаций под санкциями (по данным Rozetked), и часть сайтов перешла на сертификаты Национального удостоверяющего центра (НУЦ) Минцифры. Корневой сертификат Russian Trusted Root CA не входит в хранилища Chrome, Safari, Edge и Firefox, поэтому без ручной установки они показывают предупреждение. Яндекс Браузер доверяет НУЦ по умолчанию.
Минцифры в сентябре 2026 года вынесло на обсуждение проект требований к российским сертификатам (DV и OV, ключи RSA и ГОСТ) со вступлением в силу с 1 июля 2027 года. Пока это проект.
Вывод: если доступен сертификат общепризнанного центра (Let's Encrypt или коммерческого), ставьте его, а российский оставьте запасным путём.
Как выпустить и установить сертификат
Порядок на хостинге с панелью:
- Убедитесь, что домен уже направлен на хостинг: DNS-записи A и AAAA указывают на ваш сервер. Без этого центр сертификации не сможет проверить домен.
- В разделе SSL выберите домен и отметьте нужные поддомены, как минимум версию с
www. - Дождитесь выпуска. Статус «активен» означает, что сертификат установлен на веб-сервер.
- Откройте
https://ваш-доменв браузере. Замок в адресной строке и отсутствие предупреждений означают, что цепочка сертификатов собрана правильно.
На своём сервере ACME-клиент проходит проверку HTTP-01 (файл в /.well-known/acme-challenge/) или DNS-01 (TXT-запись, нужна для wildcard) и правит конфигурацию nginx или Apache.
Автопродление обязательно. Let's Encrypt советует продлевать сертификат примерно на двух третях срока и поддерживать в клиенте ARI (ACME Renewal Information), чтобы центр сам подсказывал, когда обновляться.
Как перевести сайт с HTTP на HTTPS без потерь
Схема 1. Порядок переезда. Редиректы включаются только после того, как HTTPS-версия полностью работает: иначе робот попадёт на ошибки.
Шаг 1. Сертификат и проверка HTTPS-версии. Откройте несколько типовых страниц по https://. В Яндекс Вебмастере есть инструмент «Проверка ответа сервера»: введите HTTPS-адрес, и при ошибке сертификата он покажет отдельное сообщение.
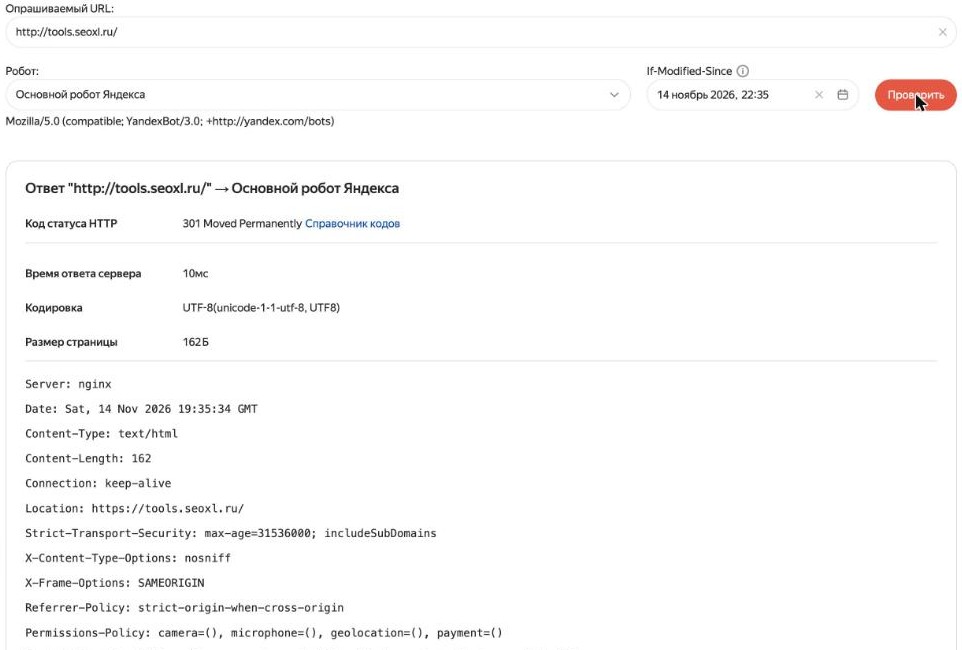
«Инструменты» → «Проверка ответа сервера» для http://tools.seoxl.ru/, 14.11.2026: код 301, Location ведёт на https://tools.seoxl.ru/, есть заголовок Strict-Transport-Security. Так выглядит правильно настроенный переезд на HTTPS.
Шаг 2. Внутренние ссылки. Замените http:// на https:// во ссылках между страницами, в путях к CSS, JavaScript и картинкам, в файле Sitemap, в ссылке на Sitemap внутри robots.txt и в альтернативных языковых ссылках hreflang. Подойдут и относительные ссылки. Чтобы аналитика не теряла источники, Яндекс советует <meta name="referrer" content="origin"/>. Тег canonical тоже должен указывать на HTTPS.
Шаг 3. Редиректы. Каждый старый адрес ведёт на такой же новый: http://site.ru/catalog/ на https://site.ru/catalog/. Яндекс отдельно предупреждает: не перенаправляйте все страницы на главную. Google рекомендует постоянные редиректы 301 или 308 и просит держать их как можно дольше, обычно не меньше года. Как настроить редирект в nginx, Apache и CMS, разобрано в статье про 301-редирект. Цепочку из нескольких прыжков замените одним редиректом на финальный адрес.
Шаг 4. Вебмастер и Search Console. В Яндекс Вебмастере добавьте обе версии сайта, HTTP и HTTPS. Затем откройте «Индексирование → Переезд сайта», включите «Добавить HTTPS» и нажмите «Сохранить». В Google Search Console добавьте HTTPS-версию (или доменный ресурс, он покрывает оба протокола) и отправьте обновлённый Sitemap. Инструмент «Изменение адреса» Google для смены протокола не нужен, это сказано в его справке. Про ресурсы консоли подробнее в статье о Google Search Console.
Шаг 5. Наблюдение. Пока версии не склеены, они могут конкурировать в выдаче. ИКС, по справке Яндекса, переносится на новый адрес, а регион сайта нужно задать заново. Срок склейки для HTTPS справка не называет, для смены домена это «несколько недель». Следите за индексацией и позициями сайта хотя бы месяц.
Ошибки, которые чаще всего ломают переезд
- Редирект 302 вместо 301. Яндекс допускает оба кода, но Google для переезда просит постоянный.
- Sitemap со старыми адресами. Робот получает список HTTP-страниц, каждая отвечает редиректом, и обход замедляется. Как пересобрать карту, описано в статье про sitemap.xml.
- robots.txt закрывает одну из версий. Яндекс требует, чтобы робот мог зайти на оба адреса, иначе он не увидит редирект. Подробнее о файле в статье про robots.txt.
- Забытые поддомены и файлы. Картинки на CDN, документы на
files.site.ru, старые лендинги на поддоменах. Сертификат должен покрывать каждый из них.
Почему сертификаты стали жить так мало
| С какой даты | Максимальный срок сертификата | Что это значит для вас |
|---|---|---|
| До 15.03.2026 | 398 дней | Годовой сертификат можно было продлевать вручную раз в год |
| 15.03.2026 | 200 дней | Даже купленный «на год» сертификат перевыпускается дважды |
| 15.03.2027 | 100 дней | Около четырёх перевыпусков в год, без автоматики уже тяжело |
| 15.03.2029 | 47 дней | Только автоматическое продление по протоколу ACME |
Let's Encrypt идёт быстрее общего графика. С 14 октября 2026 года 64-дневные сертификаты выдаются в тестовой среде, с 10 февраля 2027 года стандартный профиль переходит на 64 дня, с 16 февраля 2028 года на 45 дней. Если сертификат продлевает хостер, делать ничего не нужно. На своём сервере проверьте, что продление запускается хотя бы раз в сутки.
Что такое смешанный контент и как его найти
По MDN браузеры делят такие ресурсы на два вида:
- Обновляемые.
<img>с атрибутомsrc,<audio>,<video>,<source>. Браузер меняет схему наhttpsавтоматически. Если по HTTPS ресурс недоступен, картинка просто не загрузится. Исключение: если в адресе IP вместо домена, ресурс блокируется. - Блокируемые. Всё остальное:
<script>,<link rel="stylesheet">,<iframe>,fetch()иXMLHttpRequest, веб-шрифты, картинки черезsrcsetи<picture>.
Как искать: консоль разработчика (F12, вкладка Console) покажет предупреждения Mixed Content с адресом ресурса. Для всего сайта удобнее краулер, например Screaming Frog. Частые источники: абсолютные адреса картинок в базе CMS, виджеты и старые коды счётчиков.
Заголовок Content-Security-Policy: upgrade-insecure-requests заставляет браузер запрашивать по HTTPS все ресурсы страницы, включая блокируемые. Это страховка, а не замена исправлению ссылок.
HSTS: когда включать
Начните с max-age на сутки и увеличивайте постепенно. Для включения в список предзагрузки браузеров hstspreload.org требует: редирект с HTTP на HTTPS на том же хосте, max-age не меньше 31536000 секунд (год), директивы includeSubDomains и preload. После этого поддомены без HTTPS перестанут открываться.
Наши данные: о чём спрашивают в этой теме
Методика. Взяли запросы темы и сгруппировали по задаче пользователя. Спрос это сумма точных частот в Яндекс Wordstat (Россия, 30 дней, срез 14.11.2026). Всего 504 запроса в месяц.
| Задача пользователя | Спрос, точн./мес | Доля |
|---|---|---|
| Где взять сертификат и как перевести сайт на HTTPS | 269 | 53,4% |
| Проверить сертификат сайта | 123 | 24,4% |
| Выпустить и установить сертификат | 112 | 22,2% |
| Всего | 504 | 100% |
Что из этого видно:
- Больше половины спроса (53,4%) это вопрос выбора, а не техники. Люди сначала решают, где взять сертификат и нужен ли платный.
- Проверку ищут чаще, чем установку (123 против 112).
- 2 из 9 запросов темы содержат имя регистратора или хостера (nic.ru, Beget). Сертификат воспринимается как услуга того, у кого куплен домен.
Как проверить сертификат сайта
- Срок действия и автопродление. Дата «действителен до» должна быть в будущем, а при сроке 90 дней и меньше продление обязано быть автоматическим.
- Имена в сертификате. Должны быть и
site.ru, иwww.site.ru, если обе версии открываются. - Цепочка. Ошибка «неизвестный издатель» на части устройств часто значит, что сервер не отдаёт промежуточный сертификат.
- Ответ сервера и редиректы. В Вебмастере инструмент «Проверка ответа сервера», в консоли команда
curl -I http://site.ru/должна вернуть 301 и заголовок Location с HTTPS-адресом.
Qualys SSL Labs Google советовал ещё в записи 2014 года. Из консоли цепочку покажет openssl s_client -connect site.ru:443 -servername site.ru. Проверку сертификата включите в регулярный аудит сайта.
Когда HTTPS не решит вашу проблему
- Позиции упали не из-за протокола. Если сайт давно на HTTPS, причину ищите в индексации, контенте или конкурентах. Сертификат лёгкий сигнал, а не рычаг.
- Локальные и внутренние адреса. Режим Chrome по умолчанию не предупреждает о частных адресах и локальных именах. Внутренний стенд можно оставить на HTTP.
- Нет доступа к серверу. Если хостинг или конструктор не дают поставить редиректы, переезд превратится в два конкурирующих сайта. Сначала решите вопрос доступа.
Частые вопросы
Где взять бесплатный SSL-сертификат?
У Let's Encrypt. Большинство хостеров, включая Beget, выпускают его из панели и сами продлевают. На своём сервере его получает ACME-клиент, например Certbot.
Как перевести сайт на HTTPS и не потерять позиции?
Проверьте, что HTTPS-версия полностью работает, замените внутренние ссылки, поставьте 301-редиректы страница в страницу, обновите Sitemap и canonical, включите «Добавить HTTPS» в разделе «Переезд сайта» Яндекс Вебмастера. Редиректы держите минимум год.
Чем платный сертификат лучше бесплатного?
Шифрование одинаковое. Платные OV и EV добавляют проверку организации и поддержку продавца. Для позиций в поиске разницы нет.
Почему сертификат установлен, а браузер пишет «не защищено»?
Чаще всего виноват смешанный контент: на странице остались HTTP-скрипты, стили или картинки. Вторая частая причина: сервер не отдаёт промежуточный сертификат или в сертификате нет версии с www.
Нужно ли ставить российский сертификат Минцифры?
Обычному сайту нет, если доступен общепризнанный сертификат. Российский принимает по умолчанию в основном Яндекс Браузер, остальные браузеры покажут ошибку, пока пользователь сам не установит корневой сертификат.
Источники
- Справка Яндекс Вебмастера: переход сайта на HTTPS
- Справка Яндекс Вебмастера: переезд сайта и сроки смены главного адреса
- Google Search Central: переезд сайта со сменой URL, включая HTTP на HTTPS
- Google Search Central Blog: HTTPS как сигнал ранжирования, 2014
- Блог Google: HTTPS по умолчанию в Chrome 154
- CA/Browser Forum: бюллетень SC-081v3 о сокращении срока сертификатов до 47 дней
- Let's Encrypt: переход на 64-дневные сертификаты
- MDN: смешанный контент, обновляемые и блокируемые ресурсы
- HSTS Preload List: требования к заголовку
- Rozetked: отзыв сертификатов GlobalSign у российских сайтов в 2026 году
- Comss.ru: проект требований Минцифры к российским сертификатам